
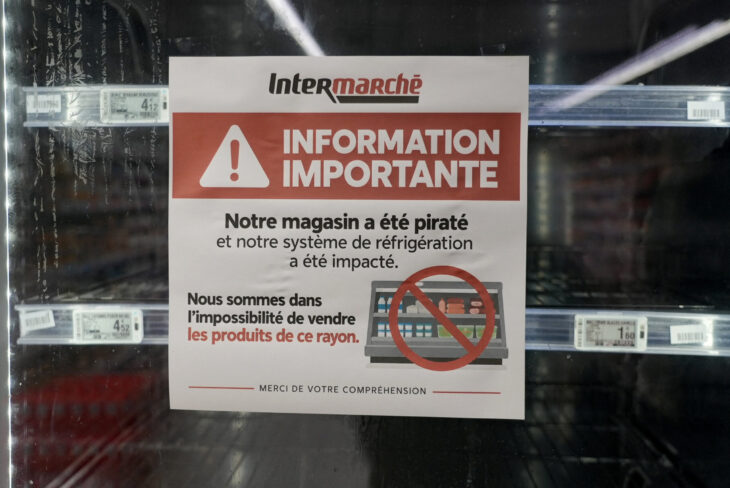
Autoritățile franceze caută hackerii care au preluat controlul sistemelor frigorifice din cel puțin 350 de supermarketuri. Acest lucru a provocat distrugerea unor cantități importante de alimente. Atacul cibernetic a afectat magazine Carrefour, Monoprix, Intermarché și Coopérative U. De asemenea, anchetatorii încearcă să stabilească cine se află în spatele incidentului, relatează Reuters.
Nicio grupare nu a revendicat atacul și nu a fost formulată vreo cerere de răscumpărare. Aceasta este o situație neobișnuită pentru astfel de incidente informatice.
Sute de supermarketuri din Franța, afectate de atacul hackerilor
Atacatorii au modificat de la distanță temperaturile frigiderelor și congelatoarelor, compromițând condițiile de păstrare a alimentelor.
Angajații unor supermarketuri din Paris au fost nevoiți să arunce cantități mari de carne și produse congelate deteriorate.
Potrivit Reuters, cel puțin 350 de magazine au fost afectate, însă valoarea totală a pagubelor nu este cunoscută.
Anchetatorii sunt surprinși de faptul că atacul nu a fost revendicat. De regulă, grupările de criminalitate informatică solicită bani, iar hacktiviștii își asumă public acțiunile pentru a transmite mesaje politice.
Software învechit și vulnerabilități de securitate
Agenția franceză pentru securitate cibernetică a identificat probleme la instalații frigorifice care utilizau software furnizat de Danfoss, Copeland și Dixell.
Compania daneză Danfoss a explicat că numeroase echipamente afectate nu mai primeau actualizări de securitate. Unele funcționau cu versiuni vechi de software.
În august, compania de securitate cibernetică Claroty identificase vulnerabilități ale controlerului Danfoss AK-SM 800A. Aceste vulnerabilități puteau permite accesul neautorizat și executarea de cod. Aceste probleme au fost ulterior remediate prin actualizări.
Copeland, proprietarul Dixell, a recunoscut existența unei vulnerabilități și a anunțat că lucrează cu firmele afectate pentru reducerea riscurilor.
Metoda exactă folosită de hackeri nu a fost confirmată. Totuși, experții consideră că sistemele neactualizate și interfețele expuse pe internet ar fi putut facilita atacul.
Peste 4.500 de interfețe Danfoss, vizibile pe internet
O verificare realizată de Reuters prin platforma Shodan a identificat cel puțin 4.500 de interfețe Danfoss accesibile online.
Nu s-a putut stabili câte dintre acestea erau vulnerabile. Totuși, compania franceză Onyphe a constatat că doar o mică parte dintre dispozitive păreau să utilizeze cea mai recentă versiune software.
Ken Munro, expert al companiei britanice Pen Test Partners, a declarat că incidentul evidențiază importanța măsurilor elementare de securitate cibernetică.
Potrivit specialistului, vulnerabilitățile cunoscute ar fi putut permite compromiterea echipamentelor fără utilizarea unor tehnici sofisticate.
Incident separat la Ahold Delhaize, în Olanda
În paralel, retailerul Ahold Delhaize se confruntă cu un incident cibernetic care a afectat serviciile online.
Problemele au început duminică seară, iar compania a anunțat marți reluarea treptată și controlată a unor sisteme informatice.
Site-uri ale magazinelor din Olanda și Statele Unite, inclusiv ale unor lanțuri precum Albert Heijn, Stop & Shop și Giant Food, au rămas temporar indisponibile. Această situație a afectat comenzile online și livrările.
Centrul Național de Securitate Cibernetică din Olanda a precizat că nu există indicii privind o legătură între incidentul Ahold Delhaize și atacul asupra supermarketurilor franceze.
Cine sunt hackerii care au atacat supermarketurile?
Identitatea atacatorilor și motivația acestora rămân necunoscute. Autoritățile franceze continuă investigațiile, fără să fi anunțat până acum suspecți sau o revendicare.
Incidentul evidențiază riscurile asociate echipamentelor comerciale conectate la internet, în special atunci când acestea folosesc software învechit.
Atacul asupra celor peste 350 de supermarketuri din Franța arată că vulnerabilitățile informatice pot produce pierderi directe în sectorul alimentar. Nu se limitează doar la furturi de date. Actualizarea sistemelor și protejarea accesului la echipamentele frigorifice devin astfel măsuri esențiale pentru comercianți.